¿Cómo los ciberdelincuentes perfeccionan sus tácticas para robar información personal?
Las estafas de suplantación de identidad ya no se limitan a correos sospechosos. Invitaciones digitales falsas, códigos CAPTCHA manipulados y mensajes creados con inteligencia artificial hacen que estos fraudes sean cada vez más difíciles de detectar.
Por Herb Weisbaum, Consumers’ Checkbook
Las estafas de suplantación de identidad, conocidas como phishing, ocurren cuando ciberdelincuentes se hacen pasar por entidades de confianza —como bancos, agencias gubernamentales o servicios de entrega— para engañar a las personas y obtener información confidencial.
El objetivo puede ser conseguir números de Seguro Social, contraseñas o datos de tarjetas de crédito. Según el Informe de Delitos en Internet de 2026 del FBI, este tipo de engaño está detrás de la mayoría de los delitos cometidos por medios digitales.
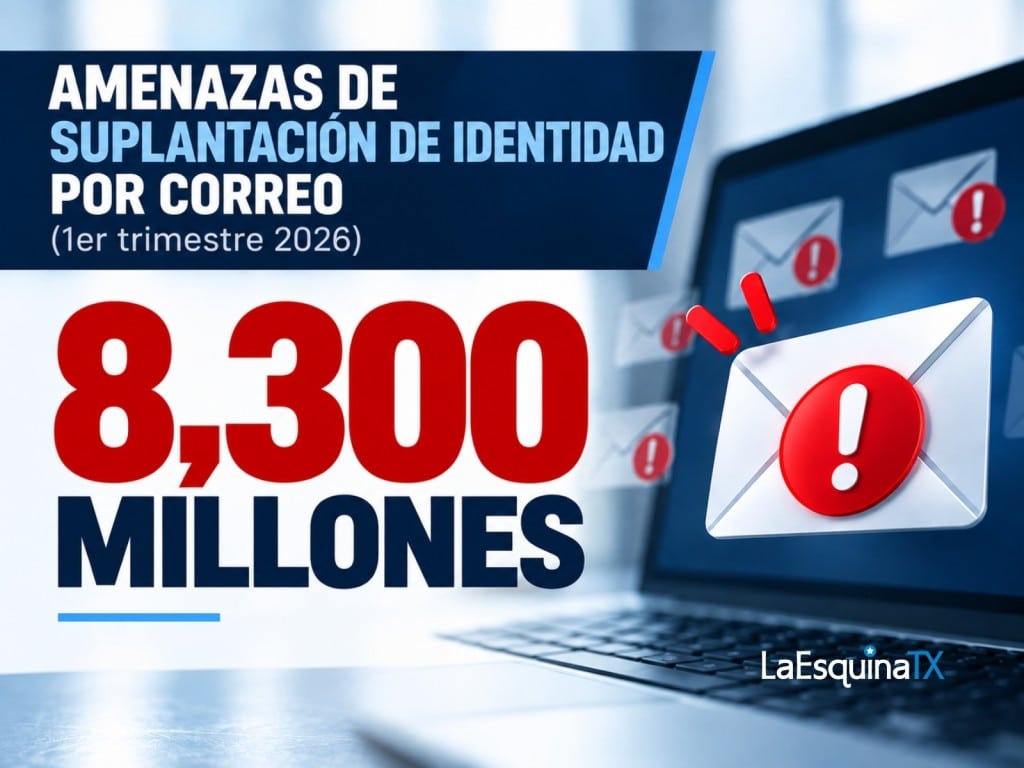
La cantidad de ataques por correo electrónico y mensajes de texto es abrumadora. Durante el primer trimestre de 2026, Microsoft Threat Intelligence detectó cerca de 8,300 millones de amenazas de suplantación de identidad por correo electrónico.
Los fraudes de este tipo mediante mensajes de texto —una modalidad conocida en inglés como smishing— se han convertido en el principal método de ataque y representaron el 30% de todas las estafas cibernéticas detectadas el año pasado, según el Cyber Readiness Report.
Pero los ataques ya no se limitan a correos electrónicos y mensajes de texto. Los ciberdelincuentes también recurren a aplicaciones de mensajería instantánea, redes sociales, anuncios maliciosos, códigos QR falsos y sitios web que imitan páginas legítimas para engañar a sus víctimas.
“Las tácticas que funcionaban en la década de 2010 ya no son las mismas que se usan hoy”, dijo Mark Beare, gerente general del área de consumidores de Malwarebytes, una empresa de seguridad digital. “Son mucho, mucho, mucho más avanzadas”.
Este tipo de fraude se ha vuelto tan lucrativo que los delincuentes están “decidiendo invertir dinero para engañar a las personas, tal como las empresas de mercadotecnia invierten para conseguir clientes”, explicó Beare a Checkbook.
¿DE DÓNDE VIENE EL TÉRMINO PHISHING?
El término phishing comenzó a utilizarse alrededor de 1995 para describir una modalidad de fraude en la que los delincuentes empleaban un “cebo” digital para “pescar” a sus víctimas y conseguir que entregaran información confidencial.
Desde entonces, estas estafas han cambiado mucho. Atrás quedaron los conocidos correos del supuesto “príncipe nigeriano”, que prometían hacer rico al destinatario si ayudaba a transferir millones de dólares fuera de África. Aquellos mensajes solían estar llenos de errores ortográficos y gramaticales.
La mayoría de los ataques de suplantación de identidad todavía se basa en técnicas de ingeniería social, que explotan el miedo, la urgencia, la curiosidad o las emociones para conseguir que las personas pongan en riesgo su propia seguridad.
Los estafadores pueden enviar un correo o mensaje falso para advertir de un supuesto problema con la entrega de un paquete, reclamar el pago de un peaje o alertar sobre una irregularidad con la declaración de impuestos. El propósito es conseguir que la víctima actúe de inmediato, sin detenerse a comprobar si el mensaje es auténtico.
Sin embargo, las modalidades más recientes han evolucionado hasta convertirse en campañas sofisticadas y difíciles de identificar. Dos ejemplos son las invitaciones digitales falsas y los CAPTCHA manipulados.
INVITACIONES DIGITALES FALSAS
Los estafadores saben que muchas personas abrirán una invitación electrónica para una fiesta u otra reunión social. Por eso envían invitaciones maliciosas que aparentan proceder de conocidas plataformas digitales como Evite, Paperless Post o Punchbowl.
“El miedo y la urgencia son elementos comunes en muchas estafas, pero no son indispensables”, explicó Eva Velasquez, directora ejecutiva de la organización sin fines de lucro Identity Theft Resource Center. “En el ataque de suplantación de identidad que imita a Evite, los estafadores aprovechan tu deseo de relacionarte y socializar para conseguir que hagas clic en un enlace que no esperabas recibir”.
Hacer clic en uno de esos enlaces puede tener graves consecuencias. Un programa malicioso podría descargarse en tu dispositivo y permitir que los delincuentes roben información personal. Otra posibilidad es que el enlace te lleve a una página falsa que imita un sitio legítimo y te pida la contraseña de tu correo electrónico.
Si la proporcionas, los estafadores pueden obtener acceso directo a tu cuenta, con consecuencias que van mucho más allá del correo electrónico.
Quizás no consideres tu correo una cuenta especialmente delicada, pero Velasquez advierte que puede ser “la llave de acceso a todo”. Si los delincuentes consiguen entrar, pueden utilizarlo para restablecer las contraseñas de otras cuentas.
Por eso, nunca debes proporcionar la contraseña de tu correo electrónico, salvo cuando ingreses directamente a tu cuenta. phishing attacks for la esquina…
Evite, Paperless Post y Punchbowl han publicado advertencias sobre el aumento de estas estafas y ofrecen recomendaciones para reconocerlas.

PARA PROTEGERTE:
- Revisa la dirección del remitente. La invitación debe llegar desde el dominio oficial de la empresa. Si procede de una dirección personal de servicios como Gmail, Yahoo o Hotmail, es falsa.
- Comprueba los enlaces antes de abrirlos. Coloca el cursor sobre el enlace para ver la dirección real. Si no conduce directamente al sitio oficial de la plataforma, no hagas clic, por muy auténtica que parezca la invitación.
- No entregues tus contraseñas. Una invitación legítima no te pedirá la contraseña de tu correo electrónico para ver una tarjeta o confirmar tu asistencia.
- No descargues archivos. Las invitaciones auténticas no incluyen archivos adjuntos ni exigen descargar contenido para poder abrirlas.
CUIDADO CON LOS CAPTCHA FALSOS
Muchos sitios web piden demostrar que eres una persona y no un programa automatizado antes de permitirte continuar. Uno de los métodos más conocidos para hacerlo es la verificación CAPTCHA.
Por lo general, aparece una cuadrícula de imágenes y debes seleccionar determinados objetos, como semáforos, automóviles o bicicletas. En otros casos, tienes que escribir una serie de letras o números distorsionados que aparecen en la pantalla.
Como estas verificaciones son tan comunes, muchas personas siguen las instrucciones casi por costumbre para demostrar que no son un robot y pasar a la siguiente pantalla. Malwarebytes advierte que precisamente ahí está la efectividad del engaño: los delincuentes mezclan una acción habitual con instrucciones que no lo son.
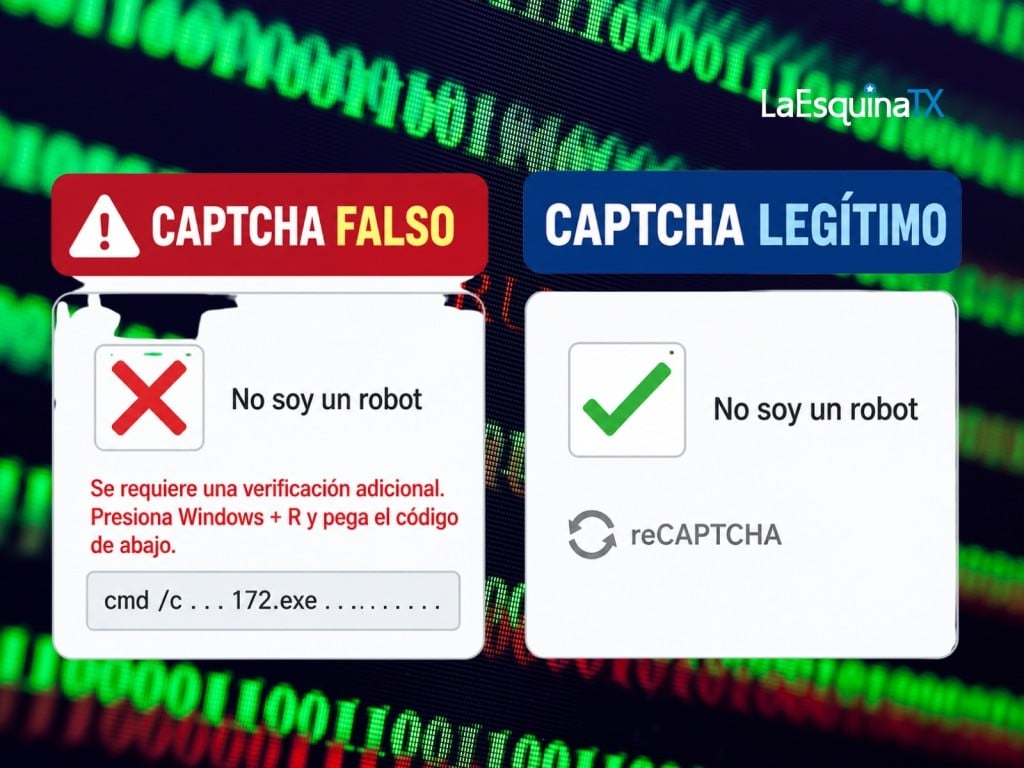
Existen varias versiones de esta estafa, pero una de las más comunes comienza cuando un comando malicioso se copia de forma automática al portapapeles de la computadora. Después, el CAPTCHA falso indica a la víctima que abra el cuadro Ejecutar de Windows —mediante las teclas Windows + R— y ejecute el comando.
La imagen incluida en el artículo muestra la diferencia entre un CAPTCHA legítimo y uno fraudulento. El falso añade instrucciones para presionar Windows + R y pegar un código, algo que una verificación auténtica no debería pedir.
Si sigues esas instrucciones, puedes terminar descargando un programa malicioso que dé a los delincuentes acceso al dispositivo.
La recomendación para evitar esta trampa es clara: un CAPTCHA legítimo nunca te pedirá descargar un programa ni ejecutar software para entrar a un sitio web.
NO CONFÍES SIN ANTES VERIFICAR
El fraude cibernético es una amenaza creciente y en constante evolución, dijo Velasquez a Checkbook. Los estafadores pueden operar desde cualquier parte del mundo con programas de fácil acceso y datos personales robados que se compran y venden en sofisticados mercados digitales dedicados al fraude.
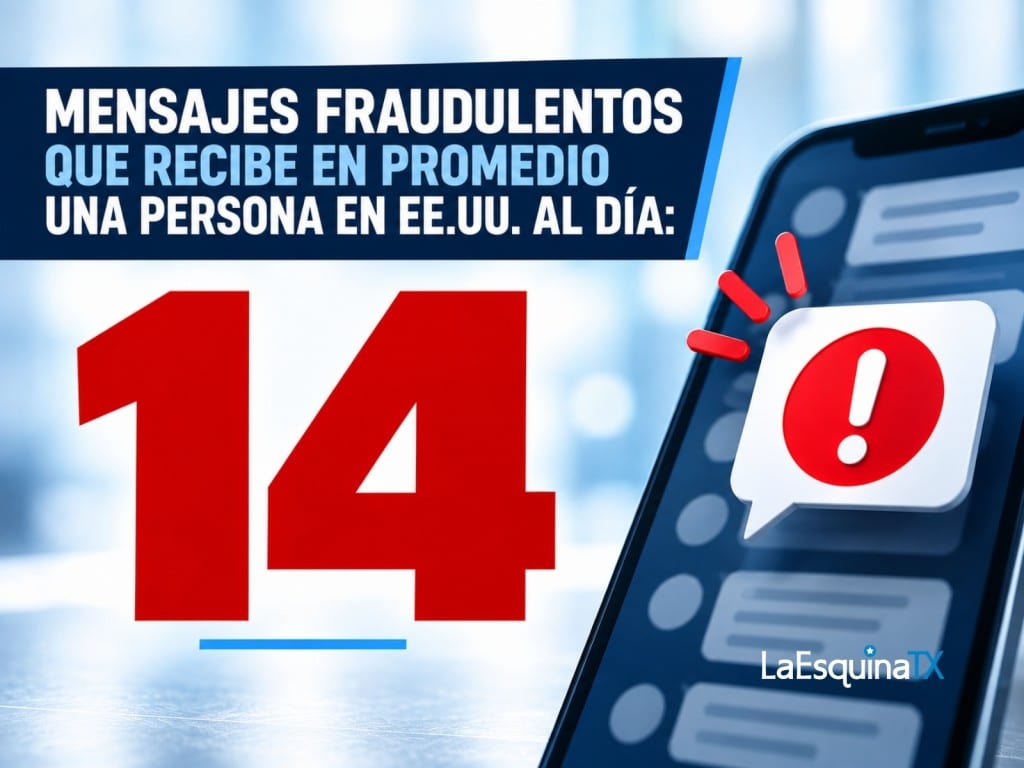
El resultado es una avalancha de comunicaciones maliciosas. Según el informe State of the Scamiverse 2026 de McAfee, el estadounidense promedio recibe actualmente 14 mensajes fraudulentos al día.
La inteligencia artificial (IA) hace que el problema sea todavía más complejo. Los delincuentes utilizan estas herramientas para crear correos electrónicos y mensajes falsos que pueden resultar muy difíciles de distinguir de una comunicación auténtica.
Por eso, el antiguo consejo de buscar errores ortográficos o gramaticales ya no basta para reconocer un fraude. Con herramientas de inteligencia artificial es posible crear mensajes bien redactados que aparenten proceder de una empresa de confianza.
“Hay que ser mucho más cauteloso y partir de la posibilidad de que algo sea malicioso antes de confiar en un mensaje, un sitio web o cualquier cosa que estés viendo”, dijo Beare.
Si tienes dudas sobre un correo electrónico o mensaje de texto, verifica su autenticidad antes de hacer clic en un enlace o descargar un archivo. Puedes buscar información en internet, consultar con un amigo o familiar, comunicarte con el Identity Theft Resource Center al 888-400-5530 o llamar a la AARP Fraud Watch Network al 877-908-3360. No necesitas ser miembro de AARP para utilizar este último servicio.
Este artículo traducido al inglés por La Esquina TX fue publicado originalmente en inglés en Consumer’s Checkbook
Autor(a)

Artículos relacionados
El alza de la gasolina pesa en el bolsillo de los votantes antes de las elecciones
El galón de gasolina ronda los $4.48 a nivel nacional y cada vez más votantes dicen sentir el impacto. El aumento se convierte en otro factor de presión para los republicanos antes de las elecciones de noviembre.
¿Premium o regular?: Conoce qué tipo de gasolina necesita tu auto
Los expertos de Consumer Reports explican las diferencias entre la gasolina regular, intermedia y premium, y cuál es la adecuada para tu auto.
Autonomía de los autos modernos: ¿Qué tan precisa es?
Aunque la tecnología sigue mejorando, usar el sentido común puede evitarte una larga caminata. ¿Le haces caso al marcador tu auto o calculas las millas restantes personalmente?
Comentarios (0)
No hay comentarios en esta publicación.